We zien nog veel IT-teams die op VPN blijven vertrouwen, gewoon omdat het altijd heeft gewerkt. Ook al is de manier waarop mensen vandaag met hun applicaties verbinden allang voorbij het punt waarvoor VPN ooit is gebouwd. In deze blogpost legt Jan Claes, Business Lead Azure en Senior Azure Cloud Architect bij Xylos, je technisch en diepgaand uit waarom identiteit het netwerk heeft vervangen als echte beveiligingsperimeter. En wat er concreet verandert als je VPN inruilt voor Microsoft Entra Private Access. Dit artikel is geschreven voor IT-managers en architecten die de werking willen begrijpen.
Reality check
Gecompromitteerde VPN-inloggegevens waren de oorzaak bij 48% van de ransomware-aanvallen in Q3 2025 (Beazley Security, via HIPAA Journal). Daarnaast stelde Mandiant vast dat bij ongeveer een derde van de ransomware-incidenten die het bedrijf in 2025 behandelde, de initiële toegang via het uitbuiten van kwetsbaarheden verliep, meestal bij courante VPN’s en firewalls.
De manier waarop mensen werken: overal, op elk toestel, altijd, is precies waar je perimeter nooit voor gebouwd is.
Het probleem: VPN is gebouwd voor een wereld die niet meer bestaat
Het traditionele model was een kasteel. Alles van waarde bevond zich binnen de muren: servers, data, medewerkers aan hun bureau. De firewall was de gracht, de VPN was de ophaalbrug, en wie de brug overstak, werd vertrouwd. Die logica klopte, want wat de moeite van het beschermen waard was, bevond zich ook echt binnen het gebouw. Toen liep het gebouw leeg. Mensen werken vandaag van thuis, vanop de luchthaven, vanuit een café, op een iPad, op elk uur dat hen uitkomt, op toestellen die niet altijd van zijn werkgever zijn. De perimeter werd niet doorbroken, hij loste op. En als je gebruikers en je data zich niet langer binnen de muren bevinden, beschermt het verdedigen van die muren niks meer. Het enige dat meereist met elke aanvraag, ongeacht toestel of locatie, is de identiteit van de gebruiker. Daarom is identiteit vandaag de perimeter, niet het netwerk.
Een VPN geeft vertrouwen aan het netwerk. Zero Trust geeft toegang tot een applicatie. Dat verschil is niet semantisch, het is fundamenteel: een volledig ander beveiligingsmodel.
Het mechanisme: wat je VPN eigenlijk doet
Een verouderde VPN maakt je kasteel niet kleiner om aan de nieuwe realiteit te voldoen, integendeel. Ze breidt het “binnen” uit tot aan elke laptop op afstand. Zodra een toestel inbelt, wordt het in de praktijk een node op je interne netwerk, met een brede weg rechtstreeks naar je infrastructuur.
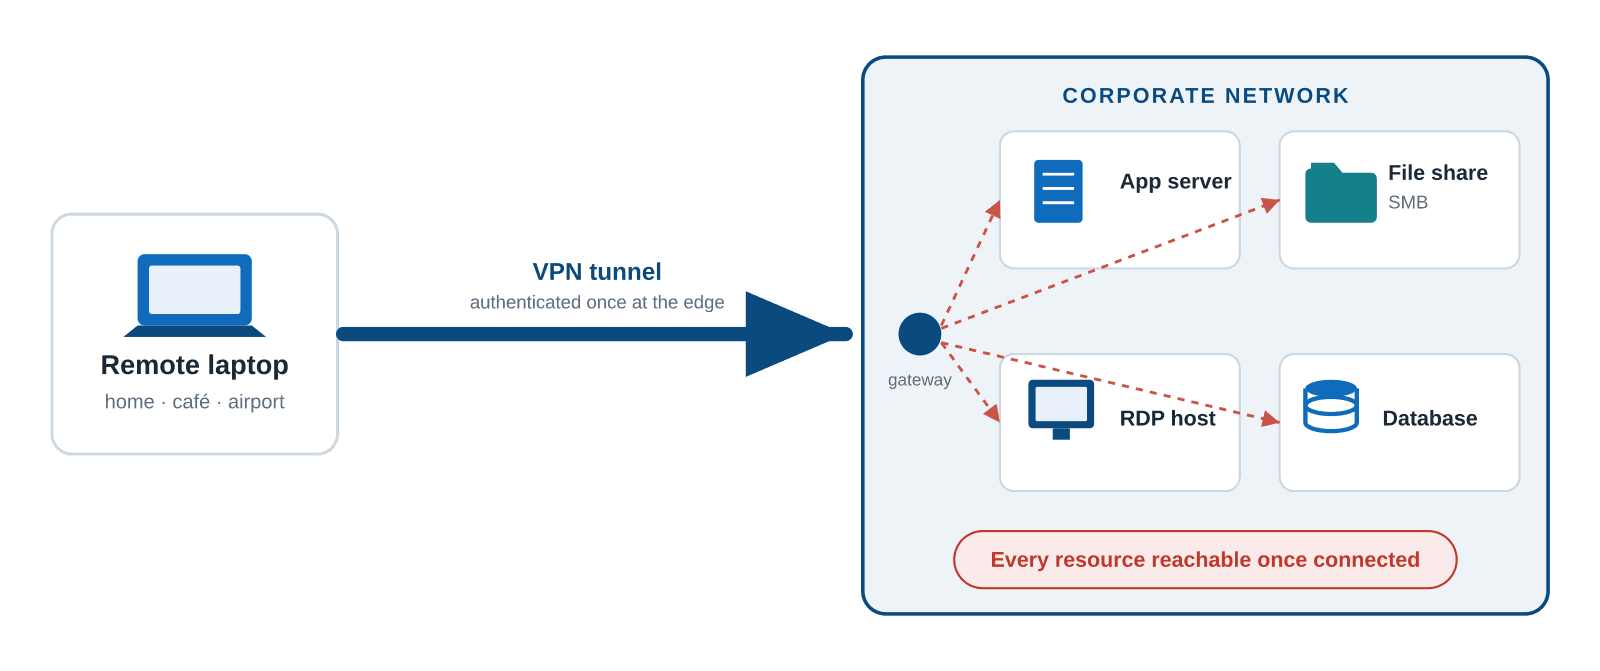
Figuur 1: één geauthenticeerde tunnel geeft brede toegang tot het interne netwerk.
De gevolgen zijn structureel, niet toevallig:
Zijwaartse beweging. Eén phishingslachtoffer of één gecompromitteerde laptop volstaat: de aanvaller bereikt geen applicatie, hij bereikt het netwerk en beweegt vandaar zijwaarts naar het volgende doelwit.
Snelweg voor ransomware. Diezelfde brede bereikbaarheid is exact hoe ransomware zich verspreidt vanaf één eindpunt naar bestandsshares, servers en back-ups.
Controle op netwerkniveau, niet per app. De VPN verifieert je één keer, aan de rand, en vertrouwt je daarna volledig. Ze weet dat “dit toestel op het netwerk zit”, maar niet welke applicatie je opvraagt, of deze gebruiker daar toegang toe hoort te hebben, of het toestel gezond is.
Zelf een doelwit. VPN- en firewallapparatuur die naar het internet openstaat, behoort tot de vaakst uitgebuite apparaten online, met elk jaar bij zowat elke grote leverancier nieuwe kwetsbaarheden waarmee aanvallers authenticatie omzeilen.
Elke laptop op afstand een VPN-tunnel geven is geen deur op slot draaien. Het is een sleutel van het hele gebouw opsturen naar iedereen die inlogt.
De omkering: gepubliceerd kan veiliger zijn dan verborgen
Zeg tegen een IT-manager dat hij een app op het internet moet publiceren, en hij deinst terug: dat klinkt onveilig. Zet de twee modellen naast elkaar. Een webapp achter een VPN wordt beschermd door één controle: ben je op het netwerk geraakt? Daarna vertrouwt de VPN je volledig. Diezelfde app, gepubliceerd via Entra ID, wordt bij elke aanvraag opnieuw gecontroleerd. Single Sign-On met MFA vormt de basis, aangevuld met Conditional Access die gebruiker, toestel, locatie en aanmeldrisico afweegt. Het toestel moet bovendien beheerd en compliant zijn, en wachtwoorden maken plaats voor phishingbestendige passkeys.
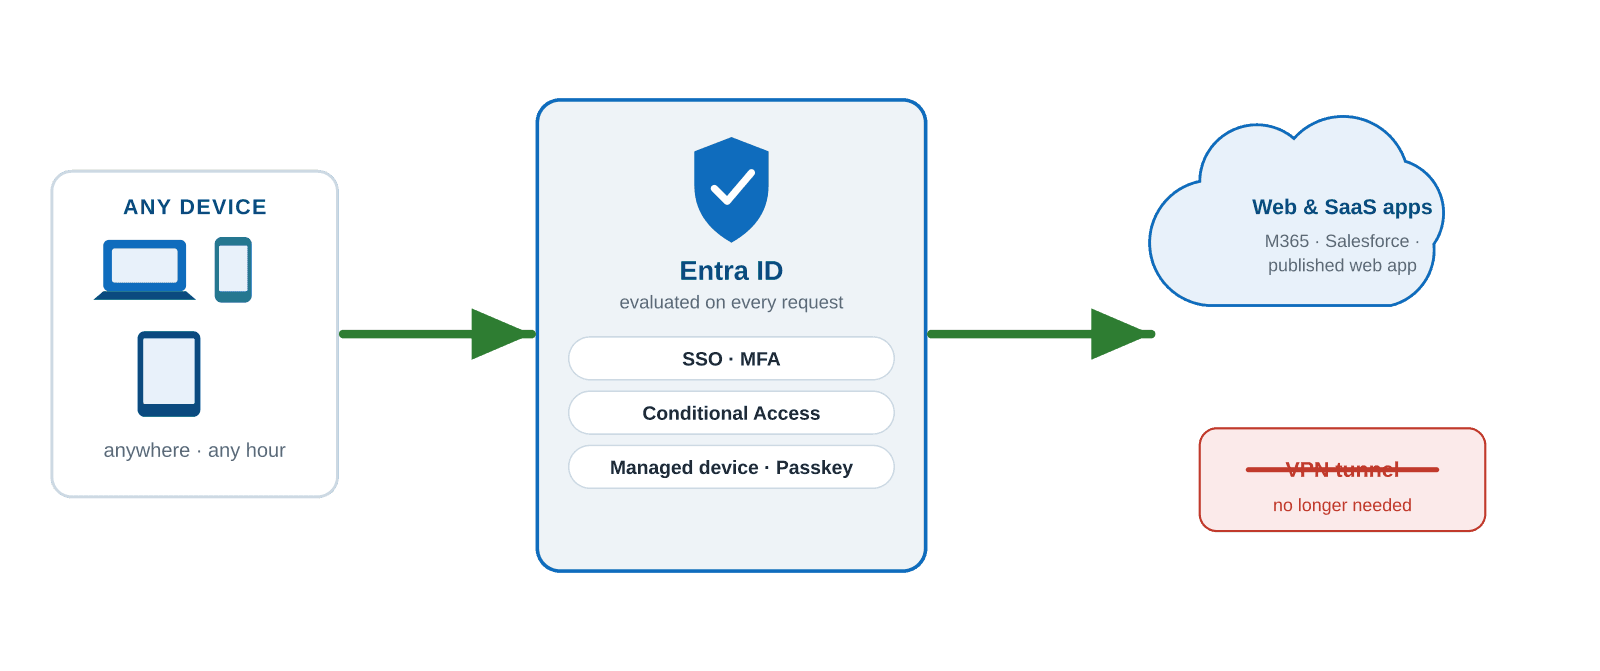
Figuur 2: identiteitsgestuurde publicatie evalueert elke aanvraag; geen VPN-tunnel nodig.
Correct gepubliceerd en identiteitsgestuurd is minstens even veilig als een VPN, vaak zelfs veiliger.
Verouderde VPN | Identiteitsgebaseerde toegang (Entra) |
|---|---|
✗ Brede netwerktoegang zodra je verbonden bent | ✓ Toegang per applicatie, niet per netwerk |
✗ Vertrouwen gebaseerd op aanwezigheid op het netwerk | ✓ Geverifieerd op identiteit, toestel en risico, bij elke aanvraag |
✗ Toestelstatus blijft onzichtbaar | ✓ Toestelcompliance gecontroleerd bij elke sessie |
✗ Inkomende poorten staan open om resources te bereiken | ✓ Enkel uitgaande connector; niets inkomend om aan te vallen |
✗ Eén inbreuk betekent zijwaartse beweging | ✓ Impact beperkt tot één gepubliceerde app |
De oplossing: waar Entra Private Access zich bewijst
Webapps zijn het makkelijke geval. De echte waarde zit in alles wat je niet zomaar kunt publiceren: verouderde client-server-applicaties, SMB-bestandsshares, RDP, het oude ERP-pakket dat nooit moderne authenticatie zal spreken. Dat is nu net waar een VPN onvermijdelijk lijkt, en nu net waar Microsoft Entra Private Access, het ZTNA-onderdeel van de Global Secure Access (SSE) suite, ze volwaardig vervangt.
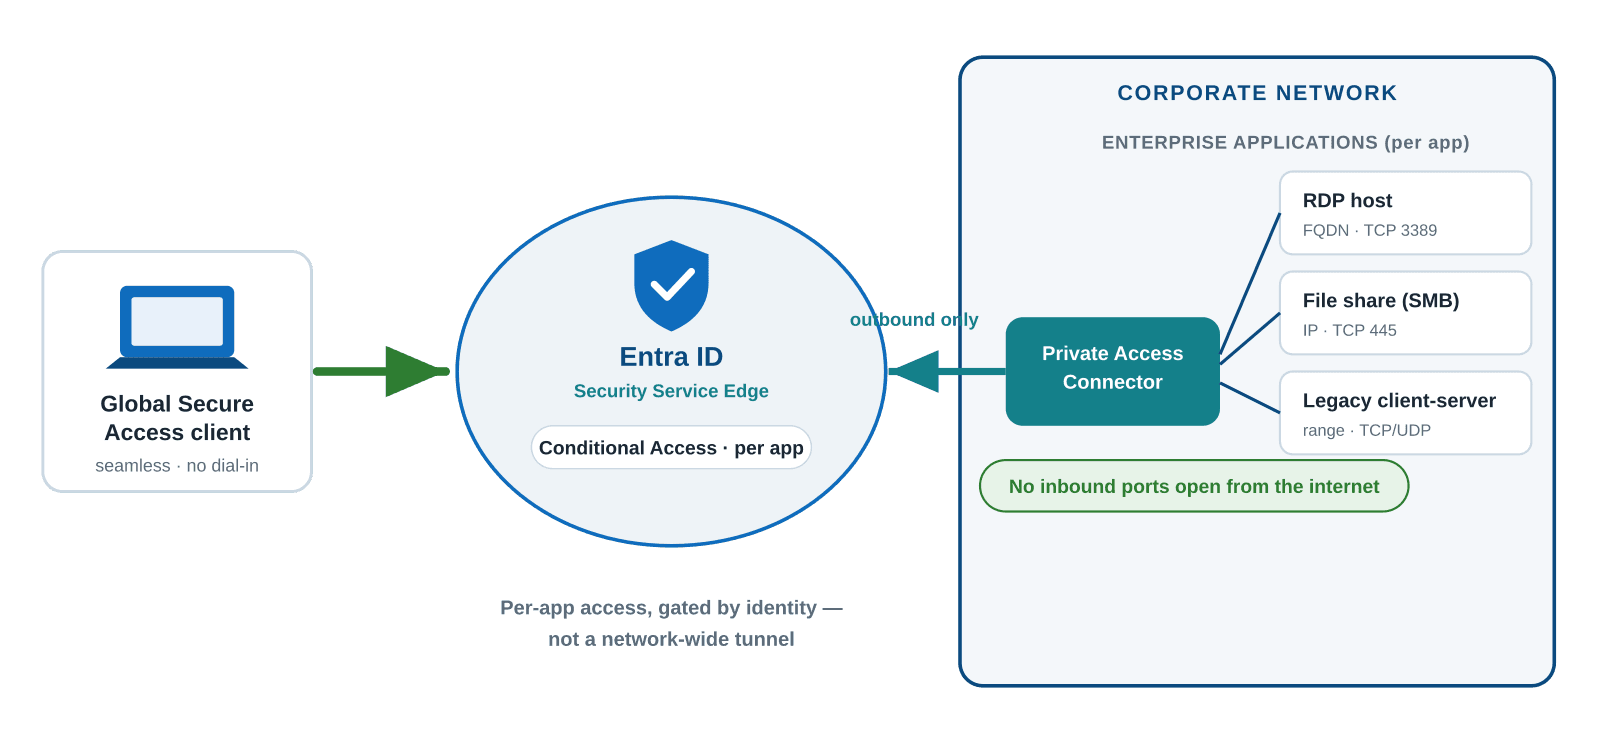
Figuur 3: Entra Private Access, een connector die alleen uitgaand verkeer opzet, met toegang per app op basis van identiteit.
Alleen uitgaand verkeer. Een lichte connector in je netwerk zet enkel uitgaande verbindingen op naar de dienst. Je opent geen poorten meer vanaf het internet naar je servers of DMZ, er blijft niets inkomend over om aan te vallen.
Per app, niet per netwerk. Elke resource wordt een eigen enterprise-applicatie in Entra, met Conditional Access per app, afgestemd op de kriticiteit ervan, en toegang per app voor zowel TCP als UDP. Least privilege van bij het ontwerp.
Naadloos voor gebruikers. De Global Secure Access-client draait onopgemerkt op de achtergrond: geen inbelritueel, geen “verbind met VPN”-stap meer. De resource voelt gewoon aanwezig, maar de toegang wordt geregeld door een moderne identity provider.
En je hoeft niet alles in één keer aan te pakken. Begin met Quick Access om het bereik van je VPN na te bootsen en gebruikers van de oude client af te krijgen, gebruik Application Discovery om te zien wat mensen effectief gebruiken, en bouw dat vervolgens om tot per-app enterprise-applicaties met hun eigen Conditional Access. VPN eruit, Zero Trust erin, golf per golf.
Het bezwaar: “Maar andere leveranciers bieden toch ook ZTNA aan”
Dat klopt en het is een terechte opmerking. Zero Trust Network Access is een volwassen categorie met sterke, gespecialiseerde spelers: Zscaler Private Access, Palo Alto Prisma Access, Cloudflare Access en Netskope, om er enkele te noemen. Sommige zijn uitstekend en voor organisaties met een sterk multicloud-landschap of een bestaande investering in een van deze platformen blijven ze een legitieme keuze. Dit is geen pleidooi dat Microsoft de enige weg naar ZTNA is. Het gaat over wat je al in huis hebt. Als je organisatie draait op Entra ID en Microsoft 365, en dat doen de meeste, dan zitten de identiteitslaag, de policy-engine en de beheerderservaring voor Zero Trust al in je tenant. Entra Private Access is geen nieuw platform om te implementeren, het is een functionaliteit die je inschakelt:
Dezelfde identity provider. Toegangsbeslissingen gebruiken dezelfde Entra ID, dezelfde gebruikers en groepen, en hetzelfde Conditional Access-beleid dat je al voor Microsoft 365 gebruikt. Een ZTNA-oplossing van een derde partij betekent dat je haar beleidsmodel moet integreren met je identiteit: nog een systeem om synchroon te houden.
Dezelfde console, hetzelfde team. Je beheert het vanuit het Entra admin center waar je team al dagelijks werkt: niets extra om te leren, te bemannen of te certificeren.
Eén client, één agent. De Global Secure Access-client is één Microsoft-agent, geen extra leverancierssoftware die naast je bestaande securitystack om resources op het eindpunt strijdt.
Eén contract. De licentie zit vervat in je Microsoft-overeenkomst: geen aparte aankoop, geen nieuwe verlengingscyclus, geen extra supportrelatie.
Elke extra leverancier die je toevoegt, is een bijkomend integratiepunt, een bijkomend aanvalsoppervlak, een bijkomende factuur en een bijkomende supportlijn. De meest verdedigbare architectuur is meestal die met de minste bewegende onderdelen. En als je al een Microsoft-omgeving hebt, betekent dat vooral: het identiteitsplatform gebruiken waarop je al gestandaardiseerd bent. Als Microsoft-partner zien we telkens hetzelfde patroon: de keuze voor Microsoft komt niet voort uit merkloyaliteit, maar uit het feit dat de functionaliteit al in je tenant zit, klaar om ingeschakeld te worden.
Het traject: van VPN naar Zero Trust in vijf stappen
Inventariseer het toegangslandschap: breng in kaart welke resources via VPN bereikbaar zijn, door wie, en hoe gevoelig elk ervan is. Je kunt niet beveiligen wat je niet ziet.
Maak van Entra ID + MFA de voordeur: schakel MFA in voor elke identiteit, inclusief beheerders en service-accounts, en zet verouderde authenticatieprotocollen uit.
Rol de GSA-client uit met Quick Access: bootst het bereik van de VPN na, zodat je de connectiviteit kunt valideren en gebruikers zonder verstoring op de nieuwe client krijgt.
Segmenteer naar toepassingen per app: gebruik Application Discovery om brede toegang om te zetten in individuele enterprise-apps, elk afgebakend voor de juiste gebruikers met eigen Conditional Access.
Faseer de VPN uit: zodra het volledige portfolio gemigreerd is, haal je de concentrator uit dienst. De meest uitgebuite doos op je perimeter houdt gewoon op te bestaan.
Wat je nodig hebt en wat het kost.
Vereiste: Microsoft Entra ID P1 of P2. Let op: Microsoft 365 E5 bevat wel P2, maar niet Private Access, een veelvoorkomende budgetverrassing.
Kies vervolgens: een losse Entra Private Access-invoegtoepassing (adviesprijs € 4,30 per gebruiker/maand), of de volledige Entra Suite (€ 10,40 per gebruiker/maand, met jaarverbintenis), die Private Access bundelt met Internet Access, ID Governance, ID Protection en Verified ID.
Adviesprijzen dienen enkel als budgettair ankerpunt. Bevestig de actuele prijzen voor je regio en overeenkomst. Afgezet tegen de licentie-, hardware- en operationele kosten van een verouderde VPN, valt de rekensom meestal in het voordeel van consolidatie uit.
De essentie: identiteit is de nieuwe perimeter
Zero Trust is een architectuur die je omarmt. Entra ID, Conditional Access en Global Secure Access maken het operationeel, zonder dat je losse oplossingen van een dozijn leveranciers aan elkaar moet knopen. De vraag voor elke IT-manager is dus niet “werkt onze VPN nog?” Het is een lastigere: zijn we echt veilig in de manier waarop we onze applicaties aan onze gebruikers leveren? Ondersteunen we hoe mensen vandaag daadwerkelijk werken: overal, op elk toestel, op elk moment? Blijf je een kasteel verdedigen waarvan de muren al jaren geleden zijn ingestort? Als die vraag je aan het denken zet, is een gesprek de moeite waard.
Praat met Xylos
We helpen organisaties om verouderde VPN’s uit te faseren en over te stappen op identiteitsgebaseerde toegang met Entra Private Access, inclusief assessment en gefaseerde uitrol.